
레저 지갑 화면 뒤 칩이 24단어 복구 문구 읽어 LTE로 전송…와이파이 없이도 털렸다
선호 출처로 추가
선호 출처로 추가하면 Google 주요 뉴스에 위키트리 기사가 더 자주 표시됩니다.
레저 변조 지갑 칩이 복구 문구를 LTE로 전송, 피해 추정 최대 9,340만 달러
판매 중단 7개 시장 확대, 미디어마르크트 자툰 철수·트레저 리셀러 감축
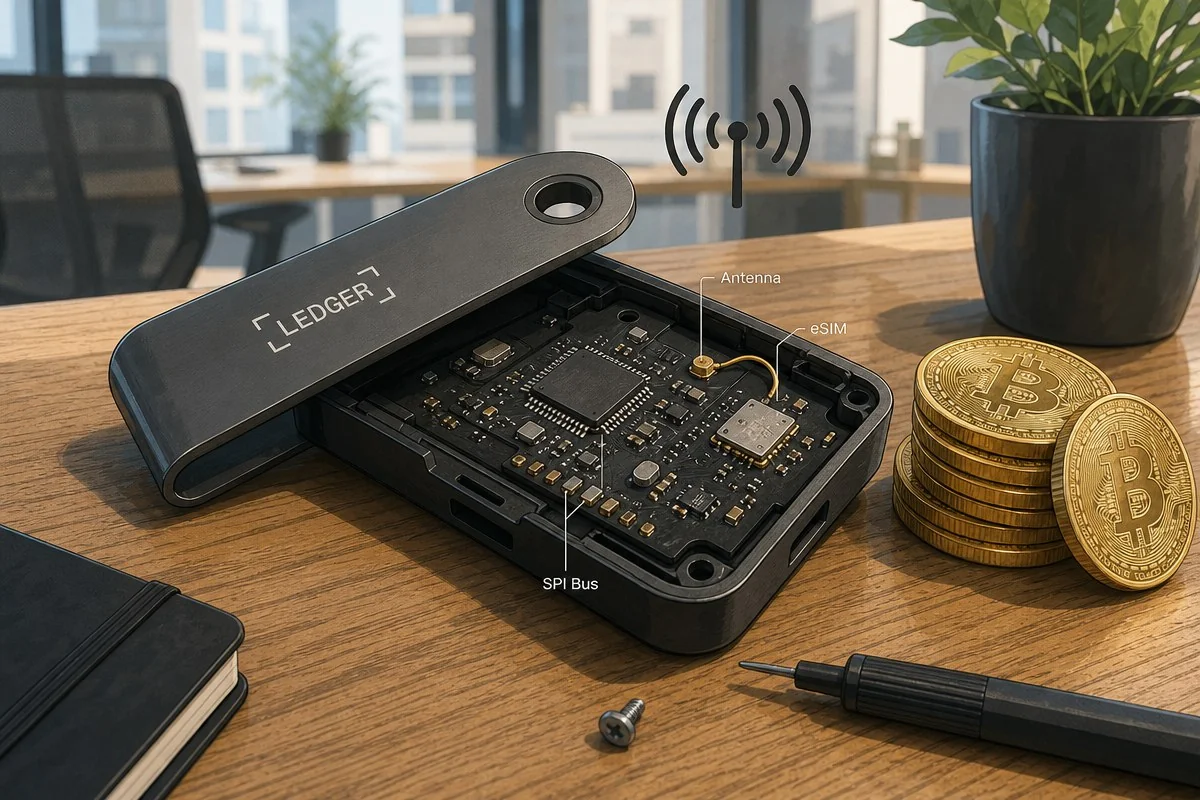
하드웨어 지갑 업체 레저(Ledger)가 변조 기기 조사 과정에서 구체적인 공격 구조를 공개했다. 화면 뒤에 숨은 칩이 설정 단계에서 보이는 24단어 복구 문구(시드 문구)를 읽어 LTE 이동통신망으로 내보냈다는 내용이다. 레저는 10월 13일(현지시각) 동남아시아 6개국과 홍콩의 리셀러(재판매업체)에 판매 중단을 요청했다. 이하 날짜는 모두 현지시각 기준이다. 피해 추정액은 추적 주체에 따라 7,200만 달러에서 9,340만 달러까지 엇갈린다.
화면 뒤 SPI 버스에 심은 칩, 와이파이 없이 LTE로 전송
보도에 따르면 레저는 이번 주 동남아 리셀러 크립토빌리스(CryptoBilis)를 통해 판매된 하드웨어 지갑 최소 1대에서 무단 임플란트(이식 장치)를 확인했다고 밝혔다. 레저 내부 보안팀 돈종(Donjon)이 분석한 결과 이 장치는 디스플레이 뒤쪽에 자리 잡고 있었다. 화면에 신호를 보내는 SPI 버스(칩 사이 통신 회선)에 연결돼 있었고 마이크로컨트롤러와 안테나, 사전 설정된 eSIM(내장형 가입자 식별 모듈)이 함께 붙어 있었다.
작동 방식은 단순하다. 사용자가 기기를 처음 설정하면 화면에 24단어 복구 문구가 표시된다. 임플란트는 이 단어들을 회선에서 그대로 읽어 LTE로 공격자에게 보낸다. 피해자 쪽에는 와이파이도, 연결된 앱도, 인터넷 접속도 필요 없다.
이 점이 피싱이나 악성 브라우저 확장 프로그램과 다른 대목이다. 하드웨어 지갑의 보안 논리는 개인 키가 인터넷에 연결된 기기에 닿지 않는다는 데 있다. 자체 이동통신 안테나를 가진 칩은 이 전제를 고객 손에 들어가기 전, 하드웨어 단계에서 무너뜨린다.
서명 경로는 그대로…정품 검증을 통과할 수 있다
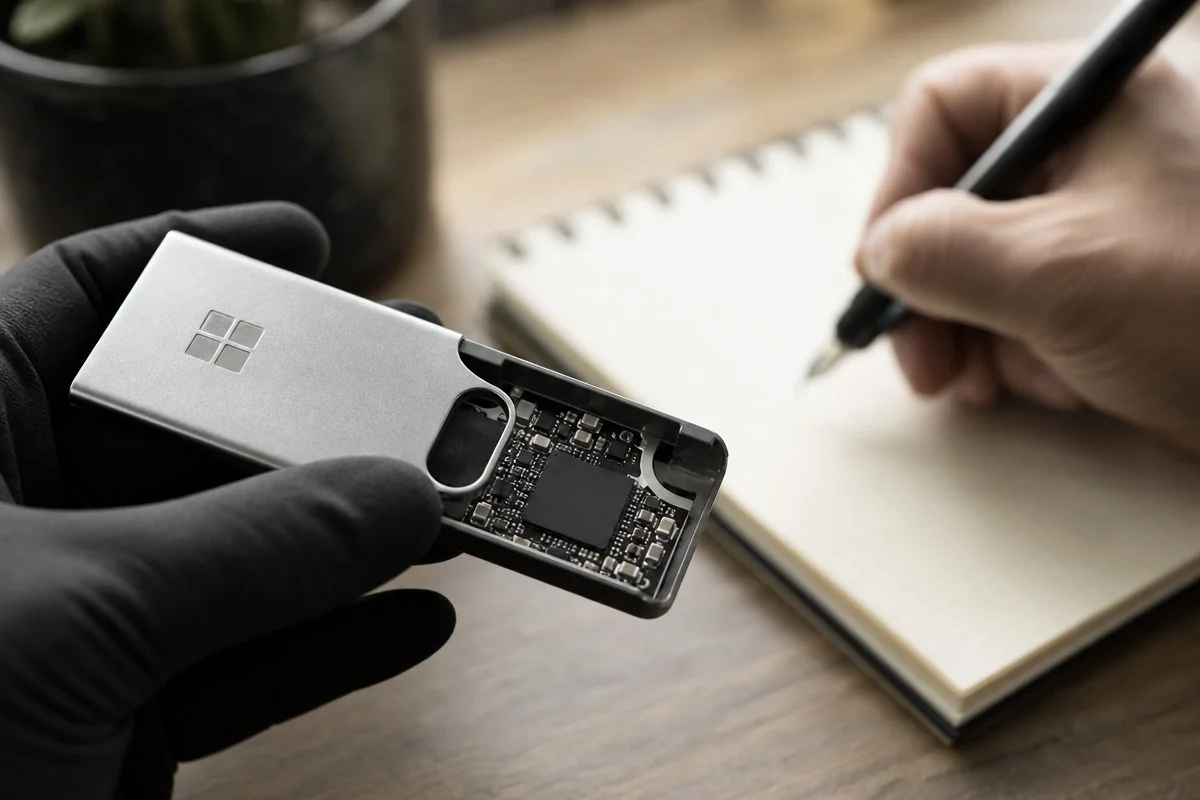
임플란트는 키를 실제로 보관하는 변조 방지 칩인 시큐어 엘리먼트(Secure Element)를 건드리지 않는다. 레저 운영체제를 바꾸지도 않고 거래를 위조하지도 않는다. 오직 화면에 나오는 내용을 지켜볼 뿐이다.
블리핑컴퓨터(BleepingComputer) 보도를 인용한 보도에 따르면 서명 경로에서 바뀐 것이 없기 때문에 기기의 정품 확인과 펌웨어 인증이 문제없이 통과될 수 있다. 도난은 그보다 앞선 단계에서 일어난다. 새 지갑 주인이 복구 문구를 적어 두라고 안내받는 바로 그 순간이다.
별도 분석도 나왔다. 블리핑컴퓨터를 인용한 다른 보도에 따르면 티바네 랩스(Tibane Labs) 연구진은 레저 나노 X에서 임플란트 변종 2종을 발견했다. 이 장치들은 화면 출력과 버튼 입력을 포착해 시드 문구를 얻은 뒤 내장 SIM으로 LTE 망을 통해 전송했다. 한 변종에서는 기존 배터리를 더 작은 것으로 바꿔 악성 하드웨어가 들어갈 공간을 만들었다. 연구진은 손으로 조립한 것이 아니라 전문 회로 기판으로 제작된 장치라고 밝혔다.
레저는 공식 설명에서 화면 회선을 읽는다고 했고 연구진은 화면 출력과 버튼 입력을 모두 포착했다고 전했다.
판매 중단은 7개 시장으로, 유럽에서도 신고
레저는 10월 13일 X 게시물에서 인도네시아·싱가포르·태국·필리핀·베트남·말레이시아·홍콩의 리셀러와 유통업체에 판매 중단을 요청했다. 제품을 진열대에서 내려 달라는 요구도 포함됐다. 처음에는 단일 리셀러인 크립토빌리스만 대상이었으나 범위가 크게 넓어졌다. 레저는 판매 재개 시점을 정하지 않았다.
레저는 “확인된 사고는 여전히 동남아시아에 국한돼 있다”며 “다른 곳에서 구매한 기기와 연결된 자금 유출은 확인하지 못했다”고 밝혔다. 이어 “레저의 인프라와 시스템, 서비스, 직접 판매 채널이 침해됐다는 징후는 없다”고 덧붙였다. 누가 기기를 변조했고 유통 과정 어디에서 이뤄졌는지는 돈종이 반품 기기를 분석해 가릴 예정이다.
사건은 10월 9일 크립토빌리스에서 산 기기와 연결된 암호화폐 도난 신고로 공개됐다. 10월 10일 레저가 이용자 기기 한 대에서 숨겨진 임플란트를 확인했다고 밝혔다. 이후 독일의 한 이용자가 유럽 가전 유통업체 미디어마르크트 매장에서 산 레저 기기에서 임플란트를 발견했다고 주장했다. 마운트곡스 전 최고경영자 마크 카펠레스는 해당 안테나에 ‘유라시아 버전’이라는 표기가 있었다고 지적했다.
10월 13일에는 미디어마르크트 자툰이 매장과 온라인에서 레저 지갑 판매를 중단했다. 레저는 이 독일 사례에서 자금 손실은 보고되지 않았다고 밝혔다. 톰스하드웨어는 서로 다른 미디어마르크트 매장 두 곳에서 산 레저 기기 두 대에서 숨겨진 셀룰러 모듈을 발견했다는 고객을 인용했다. 다만 레저는 크립토빌리스 밖에서 산 기기와 연결된 도난을 확인하지 않았고 유럽 신고가 같은 사건과 관련 있다고도 밝히지 않았다.
피해액은 7,200만~9,340만 달러…트레저는 유통망 줄인다
피해 규모는 아직 확정되지 않았다. 온체인 분석가 스펙터는 이더리움·트론·비트코인에 걸쳐 300개가 넘는 지갑과 연결된 8,600만 달러(약 1,150억 원, 1달러 1,341원 기준) 이상의 도난을 추적했다고 한다. 코인텔레그래프는 개인 2명의 조사에서 7,200만~8,600만 달러가 나왔다고 전했다. 비트코인닷컴 보도는 추정 피해액이 최대 9,340만 달러라고 적었다. 레저는 영향받은 이용자 총수와 손실 총액을 확인하지 않았다고 밝혔다.
경쟁사도 움직였다. 트레저는 10월 14일 열린 화요일 X 게시물에서 자사 기기가 침해됐다는 증거는 “단 하나도 없다”고 했다. 그러면서 최근 공급망 사고를 이유로 일부 리셀러를 줄이겠다고 밝혔다. 최고상업책임자 대니 샌더스는 일부 리셀러에 내년 1월 1일부터 공식 판매처 명단에서 제외된다고 통보했고 화요일부터 출하도 멈췄다고 설명했다. 트레저는 남는 파트너를 모두 검증할 수 있을 만큼 작은 유통망을 구축하겠다는 입장이다.
트레저 대변인은 코인텔레그래프에 “이번 임플란트는 펌웨어를 수정하지 않고 화면 정보를 읽어 나중에 공격자에게 보내는 독특한 방식”이라며 “트레저 기기에서 이런 유형의 공격은 아직 보지 못했다”고 말했다. 크립토빌리스는 트레저의 공인 리셀러이기도 했는데 하드웨어 지갑 판매를 전면 중단했다. 트레저는 이용자에게 제조사에서 직접 구매하고 봉인이 훼손되지 않았는지 확인하라고 권했다. 제조사가 다른 기기를 섞은 멀티시그(다중 서명) 지갑도 대안으로 제시했다.
레저는 크립토빌리스에서 최근 90일 안에 기기를 샀고 아직 설정하지 않았다면 설정하지 말라고 권고했다. 이미 설정했다면 시드를 폐기된 것으로 보고 새 기기에서 새 시드를 만들어 자금을 옮기라는 안내다. 레저는 공인 리셀러에 반품된 기기를 다시 입고하지 말라고도 지시했다. 이미 자리 잡은 칩은 패치로 제거할 수 없다.