
씨티은행, AI 에이전트가 해킹당해도 고객 책임…JP모건·PNC 이어 약관 고쳤다
선호 출처로 추가
선호 출처로 추가하면 Google 주요 뉴스에 위키트리 기사가 더 자주 표시됩니다.
씨티은행, AI 에이전트 계좌 접근 시 해킹 피해까지 고객 책임으로 약관 개정
JP모건·BoA 이어 PNC·시티즌스 가세, 웰스파고는 11월 24일 시행
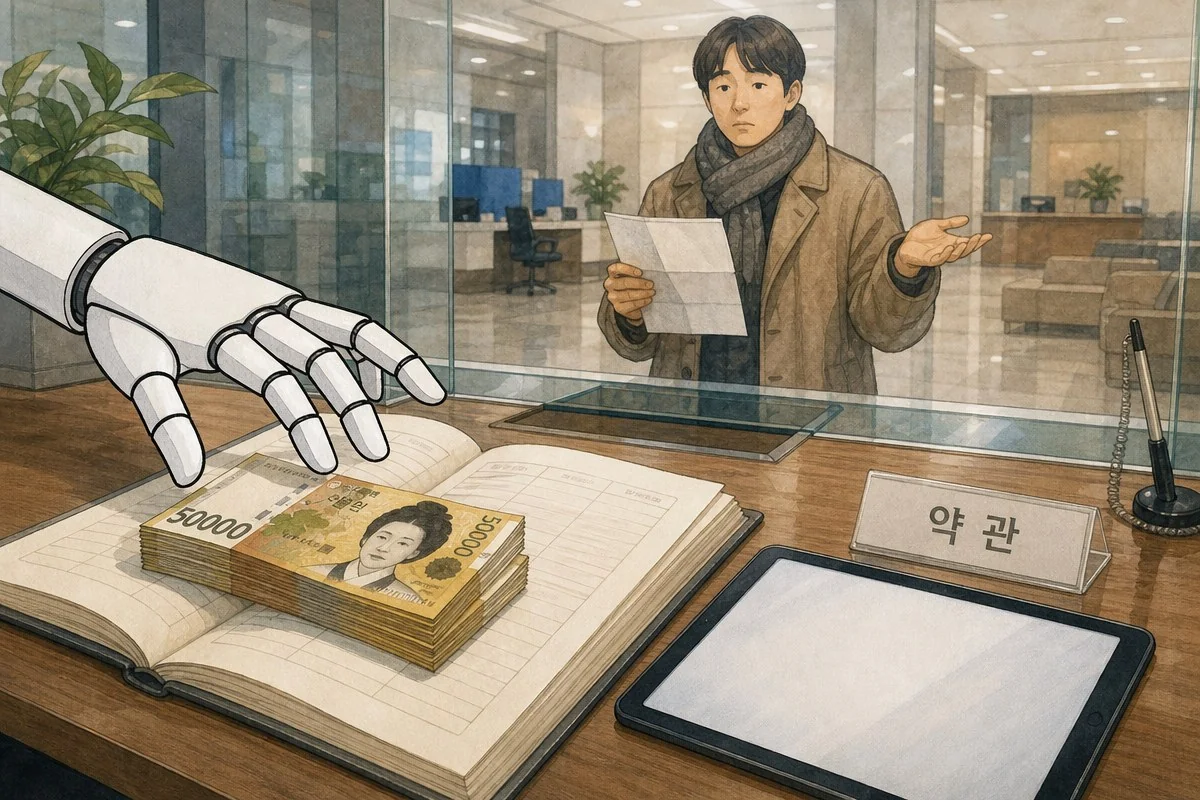
씨티은행(Citibank)이 이번 주 온라인 이용약관을 고쳐 AI 에이전트를 둘러싼 책임을 고객에게 넘겼다. 외부 업체의 AI 에이전트에 계좌 접근 권한을 준 고객이라면 에이전트가 한 일을 모두 고객 본인이 한 일로 본다는 내용이다. 에이전트가 해킹당해 로그인 정보가 새더라도 마찬가지다. 테크크런치(TechCrunch)에 따르면 JP모건과 뱅크오브아메리카에 이어 PNC와 시티즌스까지 비슷한 방침을 내놨다.
씨티 약관 H조: 에이전트의 행동은 곧 고객의 승인
테크시티(TechCity)에 따르면 씨티는 온라인 이용약관에 ‘제3자 인공지능(AI) 에이전트 이용’이라는 제목의 H조를 넣었다. 씨티는 AI 에이전트를 사용자를 대신하거나 사용자의 지시에 따라 움직이는 소프트웨어로 넓게 정의했다. 완전히 자율적으로 작동하든 일부만 자율적이든 지시가 있을 때만 움직이든 구분하지 않는다.
핵심은 책임의 범위다. 고객이 에이전트에 로그인 정보를 건네면 씨티는 에이전트의 모든 접근과 행동을 고객이 승인한 것으로 처리한다. 그 로그인 정보가 다른 사람이나 다른 에이전트에게 공유·유출되거나 배포된 경우에도 그들의 행동까지 고객이 승인한 것으로 본다. 테크크런치는 씨티의 개정이 에이전트의 행동에 대한 책임을 묻는 데 그치지 않고, AI 도구가 인증 정보를 유출하거나 해킹당했을 때 해커의 행위까지 고객 책임으로 돌린다고 전했다.
조항은 더 구체적이다. 씨티는 에이전트의 행동이 고객이 입력한 지시와 일치하는지 확인할 의무가 없다고 밝혔다. 에이전트가 지시를 잘못 이해하거나 의도하지 않은 일을 하거나 허용 범위를 넘어서도 고객이 책임진다. 다만 ‘적용 법률이 달리 허용하는 경우’는 예외로 남겨 뒀다. 에이전트를 감시하는 일도 은행이 아닌 고객의 몫이다.
씨티는 외부 에이전트를 언제든 사전 통보 없이 차단하거나 접속을 끊을 수 있다. 고객이 에이전트의 접근을 허용하면 씨티가 민감한 개인정보를 포함한 고객 정보를 그 에이전트와 공유할 수 있다. 에이전트가 그 정보를 어떻게 쓰는지는 씨티의 개인정보 처리방침이 다루지 않는다.
씨티 대변인은 이렇게 밝혔다. “서드파티 AI 도구가 널리 쓰이면서 은행 인증 정보를 공유하거나 계좌 접근을 허용하는 데 따른 위험을 고객이 이해하길 바란다.” 약관을 고친 이유로는 “제3자 AI 에이전트에 계좌 접근을 허용한 고객이 해당 에이전트를 통한 활동에 책임진다는 점을 분명히 하기 위해서”라고 설명했다.
JP모건·BoA에서 PNC·시티즌스까지, 줄 잇는 약관 개정
씨티는 미국에서 세 번째로 큰 상업은행이다. 1·2위인 JP모건과 뱅크오브아메리카는 앞서 지난달 비슷한 정책을 발표했다. 8위인 PNC는 11월 18일(현지시각) 약관을 바꿨다. 이하 날짜는 모두 현지시각 기준이다.
시티즌스는 이번 주 고객에게 이메일을 보냈다. 이 이메일에는 AI 비서가 하는 모든 일에 고객이 책임을 져야 한다는 경고가 담겼다. 테크레이더(TechRadar)는 시티즌스와 PNC가 씨티의 변경 내용을 그대로 따랐다고 전했다. 두 은행은 고객이 계좌 접근 권한을 준 제3자 AI 에이전트의 행동에 책임지지 않겠다는 입장이다.
스타트업포춘(Startup Fortune)은 움직임이 더 있다고 짚었다. 웰스파고의 온라인 접근 약관은 11월 24일부터 효력이 생긴다. 이 약관은 고객의 대리인이 한 모든 거래를 고객이 승인한 것으로 보며 AI 에이전트도 대리인에 포함한다. 고객이 원하지 않았거나 의도하지 않은 거래까지 포함한다는 문구도 있다.
JP모건은 약관 개정보다 한 걸음 더 나갔다. 스타트업포춘은 CNBC가 10월 13일 JP모건 체이스가 Muse와 Instinct 같은 외부 에이전트의 계좌 직접 접근을 막고 있다고 보도했다고 전했다. 뱅크오브아메리카는 10월 27일 고객에게 은행 비밀번호를 AI 비서와 공유하지 말라고 당부했다. 이 내용은 당시 보도를 통해 알려졌다.
규제 E와 법적 공백: 이 약관은 효력이 있을까
스타트업포춘은 쟁점을 ‘무권한 거래’ 여부로 풀었다. 전자자금이체법을 시행하는 연방 규정인 ‘규제 E’에서는 무권한 이체에 대한 소비자 책임에 한도가 있다. 빨리 신고하면 그 한도는 낮다. 은행이 에이전트의 모든 행동을 고객이 승인한 것으로 정의하면 그 거래는 분쟁이 시작되기 전에 무권한 거래 범주에서 빠진다.
테크시티는 규제 E에 대한 소비자금융보호국의 공식 해석을 짚었다. 고객이 누군가에게 접근 권한을 줬는데 그 사람이 허용 범위를 넘어서면 고객은 은행에 그 사람의 접근을 막으라고 알릴 때까지 해당 이체에 전적으로 책임진다. 이 해석이 든 사례는 가족이나 동료 같은 사람이며 AI 에이전트는 언급이 없다. 테크시티는 법적 조언이 아니라 문서를 평이하게 읽은 결과라고 선을 그었다.
스타트업포춘은 이 해석을 법원이나 규제 당국이 시험한 적이 없는 것으로 보인다고 썼다. 미국 정부 기관이 공개적으로 입장을 낸 적도 없다. 약관 조항이 계좌가 털린 실제 분쟁에서 효력을 유지할지는 열려 있는 문제다. 이 매체는 도난당한 비밀번호의 사용을 고객의 지시로 규정하는 일을 계약서에서 상당히 큰 주장이라고 평가했다.
은행의 속내와 ‘읽기 전용’으로 향하는 AI 업계
은행들은 사이버 보안뿐 아니라 경쟁 위협 때문에도 에이전트를 경계한다. AI 도구가 소비자의 불필요한 수수료 회피나 저금리 예금 해지를 쉽게 해 준다는 전망에 시장이 잠시 출렁인 적이 있다. 에이전트가 금융 결정의 주요 통로가 되면 은행은 그 통로를 쥐려 싸울 것이라는 설명이다. 씨티 약관이 자사가 제공하는 AI 에이전트는 추가 책임 걱정 없이 쓸 수 있다고 못 박은 것도 이런 맥락과 맞닿는다.
AI 업체들은 접근 권한을 줄이는 쪽으로 움직였다. 테크레이더에 따르면 제미나이는 구글 월렛을 통해 지출 분석과 결제 추적만 하는 ‘읽기 전용’ 기능을 내놨다. 앤트로픽이 이달 초 선보인 개인 금융 도구도 ‘읽기 전용’을 내세운다. 이 도구는 돈을 옮기거나 관리하거나 투자할 수 없다고 스스로 밝힌다.
스타트업포춘은 에이전트가 틀릴 수 있는 사례도 들었다. 사용자 대신 로그인하는 브라우저 에이전트가 악성 웹페이지를 읽으면 그 페이지에 숨은 명령이 돈을 다른 곳으로 보내라고 시킬 수 있다는 것이다. 은행은 로그인만으로는 맞은편이 사용자인지 소프트웨어인지 알 수 없다. 이 매체는 비밀번호를 넘기지 않는 개방형 금융(오픈뱅킹) API 방식의 제한적·철회 가능한 접근을 제공하는 스타트업이 더 유리하다고 내다봤다.
테크시티가 내놓은 실용 수칙은 간단하다. 은행 아이디·비밀번호·일회용 코드를 AI 챗봇이나 에이전트에 입력하지 않는다. 이미 줬다면 비밀번호를 바꾸고, AI 도구 설정에서 접근 권한과 저장된 로그인 정보를 지운다. 이후 에이전트의 계좌 사용을 더는 허용하지 않는다고 은행에 서면으로 알려 날짜를 남긴다. 규제 당국이 규제 E를 에이전트 행동에 어떻게 적용할지는 웰스파고 약관이 시행되는 11월 24일 이후에도 지켜봐야 한다.