
이 '네이버 메일' 받았다면 절대 누르면 안 됩니다... 정말 큰일 납니다
선호 출처로 추가
선호 출처로 추가하면 Google 주요 뉴스에 위키트리 기사가 더 자주 표시됩니다.
국민건강보험공단발 '급여정지' 안내 메일 받았다면…
국민건강보험공단을 사칭해 보험료 면제와 급여 정지를 안내하는 피싱 의심 메일이 네이버 이메일 이용자에게 발송돼 주의가 필요하다.
이모(53)씨는 "아침에 개인 네이버 이메일로 공단에서 급여를 정지한다는 메일이 와 놀라서 자세히 보니 피싱 메일이었다"라고 위키트리에 12일 제보했다.
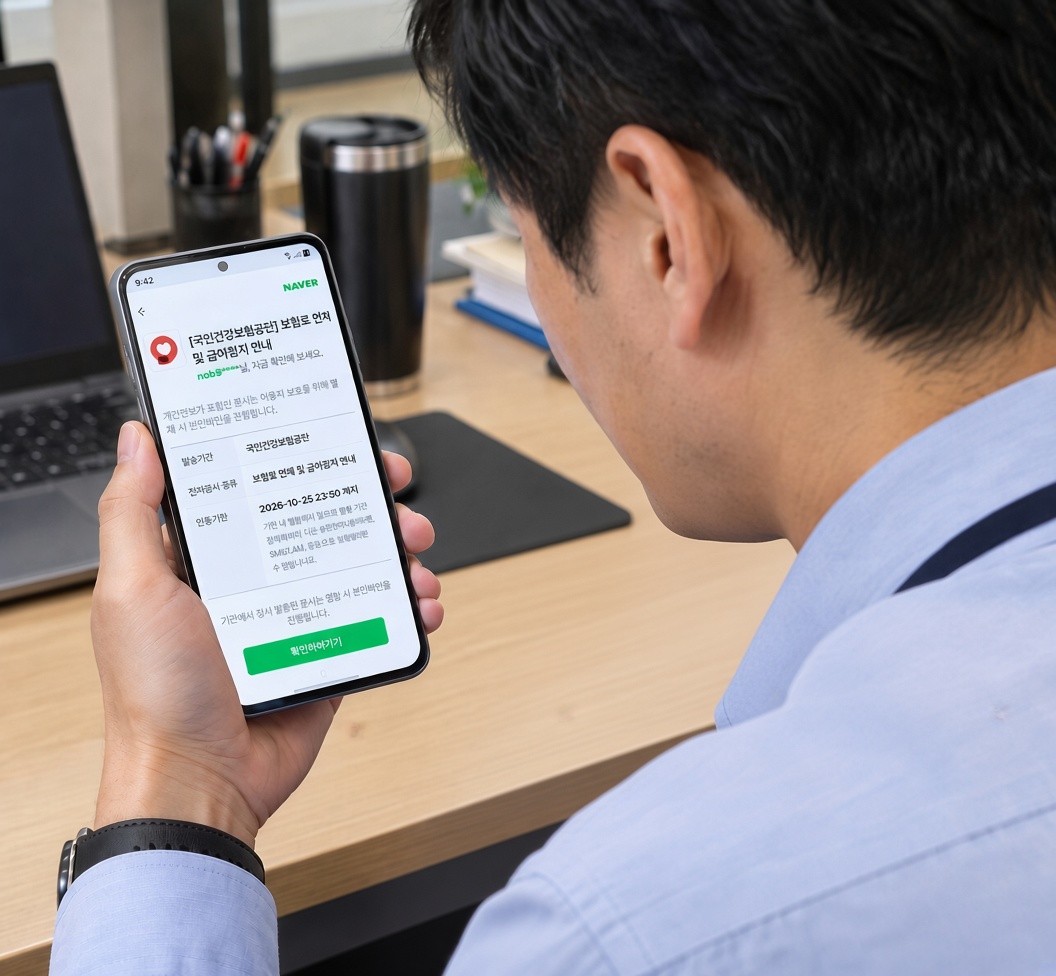
이씨가 받은 메일은 네이버의 전자문서 알림처럼 꾸며져 있다. 메일 오른쪽 위에는 초록색 ‘NAVER’ 로고가 있다. 왼쪽에는 붉은색 하트 모양 아이콘이 들어가 있다. 제목은 ‘[국민건강보험공단] 보험료 면제 및 급여정지 안내'다.
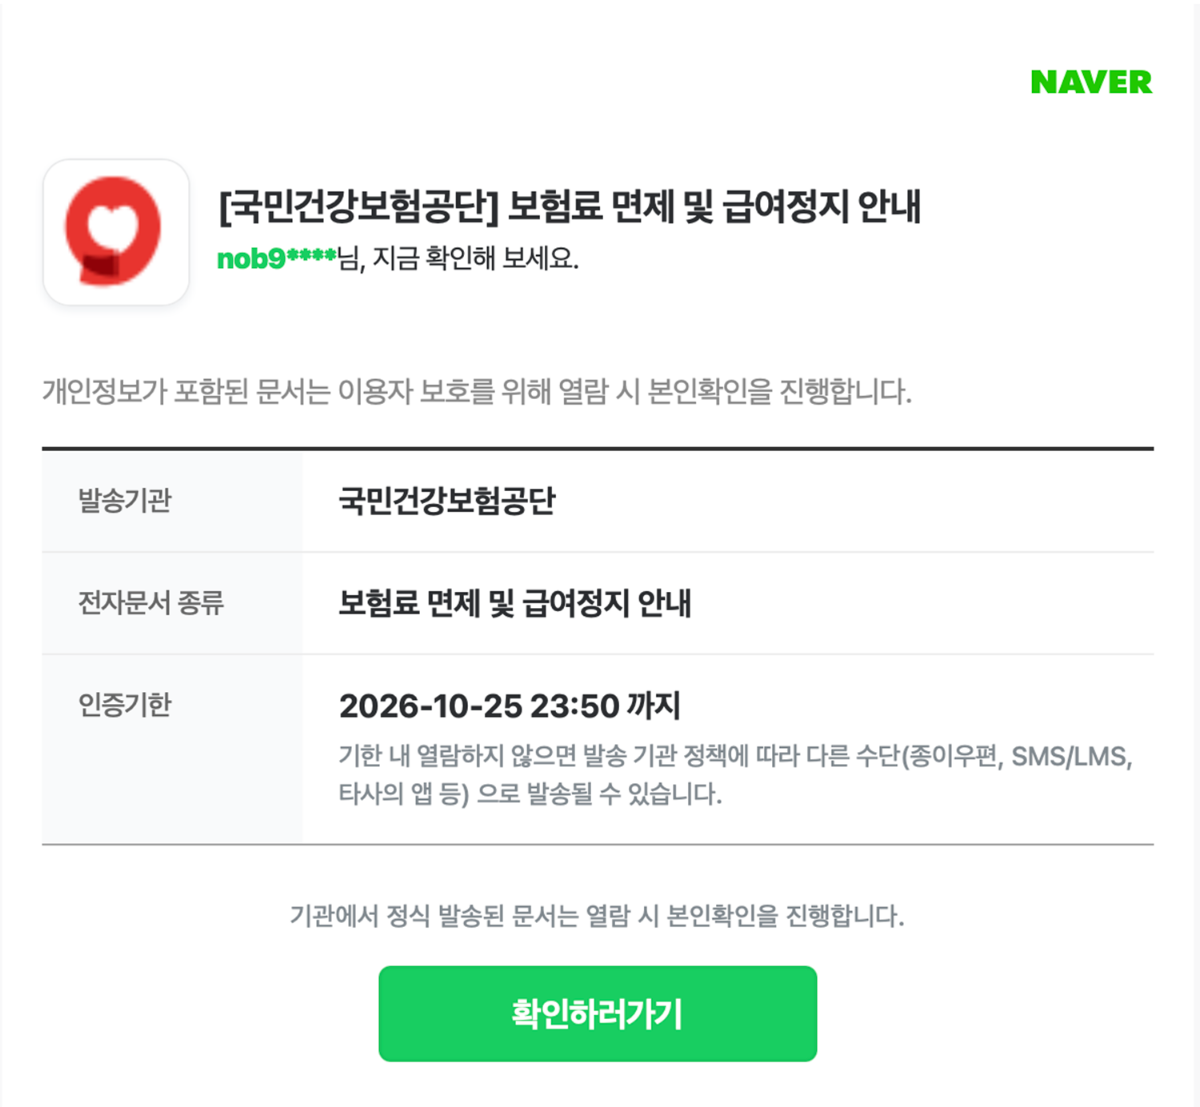
제목 아래에는 수신자의 네이버 아이디 일부를 별표로 가린 채 '지금 확인해 보세요'라는 문구가 초록색 글씨와 함께 적혀 있다. 실제 네이버 알림 메일처럼 수신자 아이디를 일부 가려 보여주는 방식이다. 수신자로서는 자신을 특정해 보낸 공식 안내로 착각하기 쉽다.
본문은 공공기관 전자문서 안내처럼 표 형식으로 정리돼 있다. 발송기관 칸에는 '국민건강보험공단', 전자문서 종류 칸에는 '보험료 면제 및 급여정지 안내'가 적혀 있다. 인증기한은 ‘2026-10-25 23:50까지'로 돼 있다.
인증기한 아래에는 '기한 내 열람하지 않으면 발송 기관 정책에 따라 다른 수단(종이우편, SMS/LMS, 타사의 앱 등)으로 발송될 수 있습니다'라는 안내가 회색 글씨로 붙어 있다. 메일 상단에는 '개인정보가 포함된 문서는 이용자 보호를 위해 열람 시 본인확인을 진행합니다'라는 문구가, 하단에는 '기관에서 정식 발송된 문서는 열람 시 본인확인을 진행합니다'라는 문구가 들어 있다. 메일 맨 아래에는 초록색 '확인하러가기' 버튼이 있다.
메일에 쓰인 '보험료 면제'와 '급여 정지'는 실제 국민건강보험법에 있는 제도 명칭이다. 건강보험 가입자가 국외에 체류하거나 군에 복무하거나 교정시설에 수용되는 경우 보험급여가 정지되고 일정 요건에 따라 보험료가 면제된다. 사칭 메일은 이런 실제 제도 이름을 그대로 가져다 써서 공단이 보낸 문서처럼 보이게 했다.
메일은 '급여 정지'라는 단어로 수신자를 불안하게 만든 뒤 열람 기한을 제시해 서둘러 버튼을 누르도록 유도한다. 건강보험 급여가 정지되면 병원 진료비를 전액 본인이 부담해야 할 수 있다는 걱정이 앞서기 쉽다. 이씨도 메일을 처음 열었을 때 크게 놀랐다고 했다.
본인확인 절차를 거친다는 문구도 눈여겨볼 대목이다. 이 문구는 버튼을 누른 뒤 아이디와 비밀번호, 휴대전화 번호 같은 정보 입력을 요구해도 정상적인 보안 절차로 받아들이게 만든다. 기한을 넘기면 종이우편이나 문자메시지로 다시 발송될 수 있다는 안내 역시 실제 전자문서 서비스의 문구를 흉내 낸 것으로 보인다.
네이버를 사칭한 피싱 메일은 올해 들어 여러 차례 확인됐다. 네이버는 지난 7월 이용자들에게 피싱 주의 공지를 냈다. 네이버는 사칭 메일이 '즉시', '계정 정지' 같은 표현으로 이용자를 압박해 링크를 누르고 정보를 입력하게 만든다고 설명했다. 네이버는 로그인 뒤 비밀번호를 다시 입력하라고 하거나 인증번호 입력, 프로그램 설치를 요구하는 경우도 피싱을 의심해야 할 신호라고 안내했다.
지난 5월에는 네이버플러스 멤버십 결제 안내 메일을 흉내 낸 피싱 메일이 퍼졌다. 이 메일은 ‘[MemberShip] 멤버십 결제 완료'라는 제목으로 발송됐다. 결제일과 버튼 색만 다른 두 종류의 메일이 발견돼 대량 발송된 것으로 분석됐다. 상품명과 금액, 이용 기간도 실제 안내와 비슷하게 꾸며져 있었다.
본문의 '마이 멤버십 이동' 버튼을 누르면 네이버 계정 페이지를 흉내 낸 외부 사이트로 연결됐다. 이 사이트는 수신자의 이메일 주소를 미리 입력해 둔 채 일반 로그인 창 대신 '비밀번호 재확인' 화면을 띄웠다. 이용자는 이미 로그인된 상태에서 보안 확인을 하는 것으로 착각하기 쉬웠다. 입력한 비밀번호는 네이버가 아닌 공격자 서버로 넘어갔다. 당시 이 메일의 발신 주소는 네이버 공식 도메인이 아닌 외부 도메인이었다.
네이버는 메일 목록에서 공식 발신 메일에 붙는 ’N’ 표시를 먼저 확인하라고 안내한다. 발신자 이메일 주소는 표시된 이름만 보지 말고 주소 전체를 확인해야 한다. 낯선 도메인이나 어색한 맞춤법, 번역투 문장이 있으면 의심해야 한다. 링크 주소가 네이버 공식 주소와 다르거나 로그인 화면이 첨부파일로 오는 경우도 피싱일 가능성이 크다.
국민건강보험공단 관련 안내를 받았다면 메일 속 버튼을 누르지 말고 사실 여부부터 확인해야 한다. 공단 공식 홈페이지나 공식 앱 ‘The건강보험'에 직접 접속해 확인하거나 공단 고객센터에 문의하면 된다. 자신의 급여 정지나 보험료 면제 대상 여부도 같은 방법으로 확인할 수 있다.
이미 링크를 눌러 계정 정보를 입력했다면 즉시 네이버 비밀번호를 바꿔야 한다. 같은 아이디와 비밀번호를 쓰는 다른 사이트의 비밀번호도 함께 바꾸는 것이 좋다. 네이버는 2단계 인증 설정을 권고하고 있다. 웨일 브라우저나 네이버 앱의 세이프 브라우징 기능을 켜 두면 피싱 사이트 접속을 막는 데 도움이 된다. 의심스러운 메일은 열지 말고 스팸으로 신고한 뒤 삭제하면 된다.