
홈뷰 27.2, 공격자의 iMessage 그룹 채팅 참여·블루투스 무단 페어링 결함 막았다
선호 출처로 추가
선호 출처로 추가하면 Google 주요 뉴스에 위키트리 기사가 더 자주 표시됩니다.
애플 홈뷰 27.2, 판매 하루 전 보안 취약점 9건 수정
iMessage 그룹 채팅·블루투스 페어링 허점 포함, 즉시 업데이트 권고
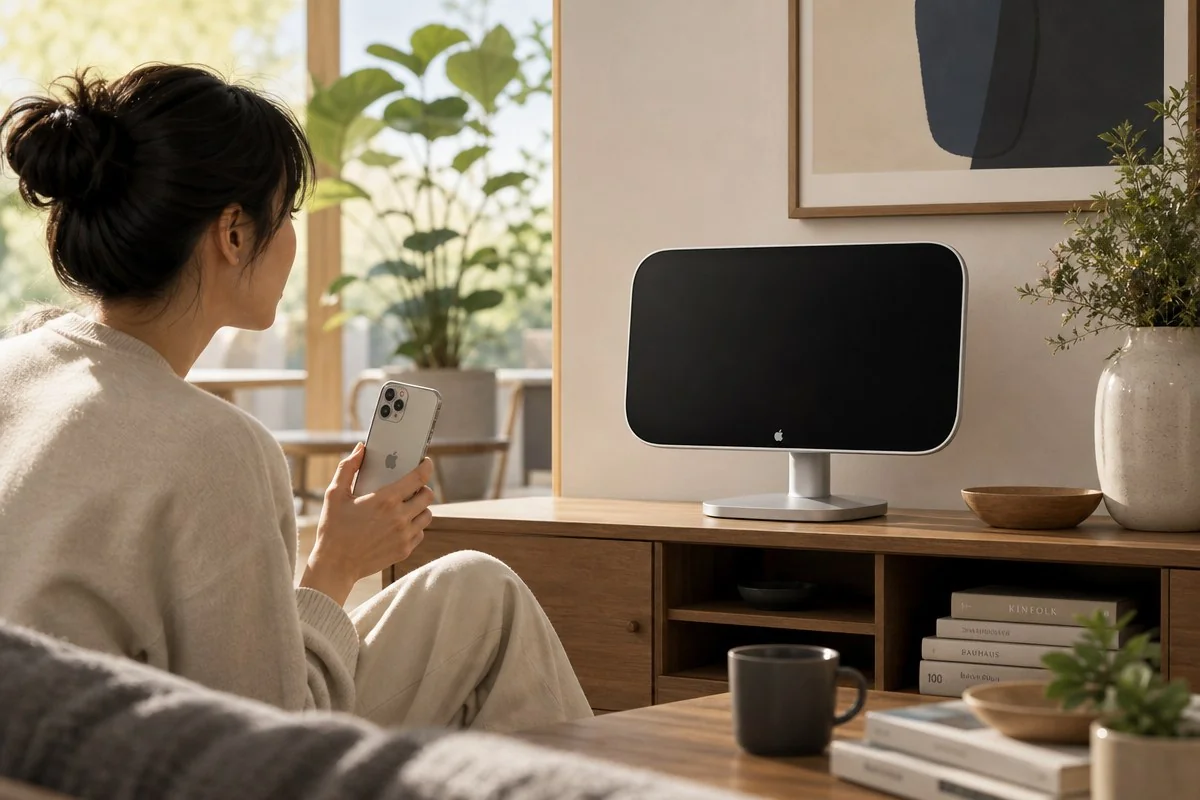
애플이 첫 스마트 디스플레이 홈뷰(HomeView)의 판매 하루 전인 11월 12일(현지시각) 소프트웨어 버전 27.2(빌드 24V526)를 배포했다. 보안 취약점 9건을 한꺼번에 수정한 업데이트다. 원격 공격자가 iMessage 그룹 채팅에 들어와 메시지를 받을 수 있던 문제와 블루투스 기기가 사용자 조작 없이 페어링을 맺을 수 있던 문제 등이 포함됐다.
판매 하루 전에 나온 27.2
나인투파이브맥(9to5Mac)에 따르면 홈뷰 27.2는 아이폰·맥·아이패드용 운영체제에 최근 반영된 보안 수정 가운데 일부를 담았다. 같은 계열의 iOS 27.2, 맥OS 27.2 골든게이트(Golden Gate), 아이패드OS 27.2에서 먼저 손본 항목들이다. 애플이 공개한 보안 문서에는 이 업데이트의 공개일이 2026년 11월 12일로 적혀 있다.
홈뷰는 11월 13일 판매를 시작했고 미국 판매가는 299달러(약 40만 원, 1달러 1,334원 기준)다. 맥루머스(MacRumors)는 판매 당일 애플이 27.2 릴리스 노트를 지원 문서로 공개했다고 전했다. 홈뷰와 관련해 애플이 공개한 첫 릴리스 노트여서 기기의 기본 기능과 동작 방식을 폭넓게 다뤘다고 한다.
나인투파이브맥은 취약점 내용이 이미 공개된 만큼 13일부터 기기를 받는 사용자는 가능한 한 빨리 업데이트하라고 권고했다. 상자를 열자마자 업데이트부터 확인해야 하는 셈이다. 맥루머스에 따르면 애플은 8월 말부터 25종이 넘는 신제품과 액세서리를 쏟아냈고 홈뷰와 4세대 애플 TV 4K가 그 마지막 물량이었다.
블루투스·에어플레이 페어링 관련 5건
9건 가운데 절반 이상이 근거리 무선 연결과 맞닿아 있다. 에어플레이(AirPlay) 항목은 블루투스 범위 안의 공격자가 페어링 코드 입력 시도 횟수 제한을 우회할 수 있던 문제다. 애플은 논리 오류를 상태 관리 개선으로 바로잡았다고 설명했다. 같은 계열의 rapportd 항목은 같은 네트워크에 있는 공격자가 에어플레이 페어링 코드 시도 제한을 우회할 수 있던 문제다.
코어유틸스(CoreUtils)에서는 2건이 나왔다. 하나는 악성 블루투스 기기가 사용자 조작 없이 페어링을 맺을 수 있던 문제로 검사 절차를 강화해 해결했다. 다른 하나는 블루투스 범위 안의 공격자가 시도 제한을 우회해 사용자 조작 없이 기기와 페어링할 수 있던 문제다. 애플 문서는 후자를 익명의 연구자가 보고했다고 적었다.
블루투스 항목은 성격이 다르다. 범위 안의 공격자가 프로세스 메모리를 손상시킬 수 있던 해제 후 사용(use-after-free, 이미 해제한 메모리를 다시 참조하는 오류) 결함으로, 애플은 메모리 관리를 개선했다고 밝혔다. 애플 문서의 표현은 모두 ‘~할 수 있다’는 가능성 수준이다.
iMessage 그룹 채팅과 앱 데이터 접근 문제
가장 눈에 띄는 항목은 메시지 2건이다. 하나는 원격 공격자가 iMessage 그룹 채팅에 참여해 메시지를 받을 수 있던 문제로, 애플은 권한 검증을 강화했다. 다른 하나는 그룹에 추가된 사용자가 참여 전에 오간 메시지에 접근할 수 있던 문제다. 후자는 취약한 코드를 제거하는 방식으로 해결했다. 두 건 모두 익명의 연구자가 보고했다.
앱 인텐트에서는 앱이 민감한 사용자 데이터에 접근할 수 있던 권한 문제가 수정됐다. 헝가리 이름의 연구자 라슬로 바라디(László Várady)가 보고자로 올랐다. 브로틀리(brotli, 데이터 압축 라이브러리)에서는 악의적으로 조작된 입력을 처리할 때 메모리 손상이 생길 수 있던 경계 밖 쓰기 오류를 입력 검증 강화로 막았다.
이 9건에는 CVE-2026-113960부터 CVE-2026-113970 사이의 번호가 붙었고 브로틀리 항목만 CVE-2026-111497이다. 브로틀리와 앱 인텐트를 뺀 나머지 7건은 보고자 이름이 애플 또는 익명의 연구자로 표기됐다.
아이폰에 기대는 설계는 안전장치가 될까
엔가젯은 홈뷰가 앱을 직접 설치하지 않고 아이폰이나 아이패드에 깔린 앱을 카플레이처럼 보여주는 구조라고 소개했다. 달력·메시지·미리 알림·날씨 같은 애플 기본 앱도 이 방식으로 뜬다. 메시지가 홈뷰의 기본 화면 구성에 들어간다는 점에서 패치의 메시지 항목 2건이 눈에 들어온다.
애플 하드웨어 엔지니어링 부사장 매슈 코스텔로는 엔가젯에 개인 정보가 얼굴로 사용자를 인식하고 페어링된 아이폰이 근처에 있으며 최근 잠금을 푼 상태일 때만 표시된다고 설명했다. 사용자가 자리를 뜨면 정보도 사라지며 기기에 게시되거나 저장되지 않는다고도 했다. 애플 홈 제품 마케팅팀의 세실리아 단타스는 홈 제품을 설계할 때 ‘지능적이고 개인적이며 비공개’라는 세 가지를 늘 염두에 둔다고 말했다.
다만 이는 개인 정보 표시 방식에 관한 설명이다. 이번 27.2가 막은 항목은 블루투스 페어링, 에어플레이, 메시지 그룹 권한 같은 별도 통로의 결함이다. 보안 문서는 9건 모두 대상 기기를 홈뷰로 명시했다.
남은 숙제도 있다. 애플은 다음 달 소프트웨어 업데이트에서 홈뷰의 시리 AI에 보안 액세서리 지원을 추가한다고 확인했다. 지금은 시리 AI가 음성 명령으로 도어록이나 차고문을 열지 못한다. 그때까지는 홈 앱 화면의 제어 버튼을 직접 눌러야 한다.